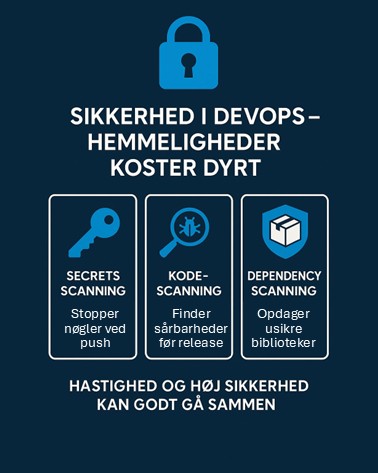
I et DevOps‑miljø ligger der ofte adgangsnøgler, passwords og andre hemmeligheder gemt i pipelines og repos. Én læk kan åbne døren for uønskede gæster🔓
Azure DevOps giver nu adgang til avancerede sikkerhedsværktøjer, der overvåger og scanner kodebasen for hemmelige nøgler, sårbarheder og usikre biblioteker. Det kan spare dig både tid og bøvl – og vigtigst af alt beskytte dit intellektuelle guld.
🔹Secrets-scanning og push‑beskyttelse stopper nøgler, inden de når ud
🔹Kodescanning finder potentielle sårbarheder, før de når produktion
🔹Dependency-scanning opdager usikre tredjepartsbiblioteker, så du kan handle i tide
Vi ser stadig virksomheder, der styrer deres DevOps uden tilstrækkelig sikkerhedskontrol – er du en af dem?
Lad os vise, hvordan du kombinerer hastighed med høj sikkerhed og compliance uden at bremse udviklingen.